
Mientras las juntas directivas celebran la integración de modelos de lenguaje, agentes autónomos y automatizaciones que multiplican la productividad por diez, la superficie de ataque corporativa se está expandiendo a una velocidad sin precedentes. La narrativa dominante en la industria celebra la aceleración del despliegue de Inteligencia Artificial (IA), pero omite la conversación más urgente: la seguridad de la infraestructura empresarial sobre la que corre esta revolución.
Estamos presenciando una adopción tecnológica agresiva impulsada por el FOMO (miedo a quedarse atrás), donde la velocidad de despliegue ha aplastado los ciclos tradicionales de revisión de seguridad, pruebas de penetración y gobernanza de datos.
La Nueva Superficie de Ataque: Más Allá del OWASP Tradicional
Integrar IA en un entorno empresarial no es simplemente añadir un servicio REST más al ecosistema; es introducir un componente probabilístico y no determinista dentro de una arquitectura determinista. Esto redefine por completo el modelo de amenaza.
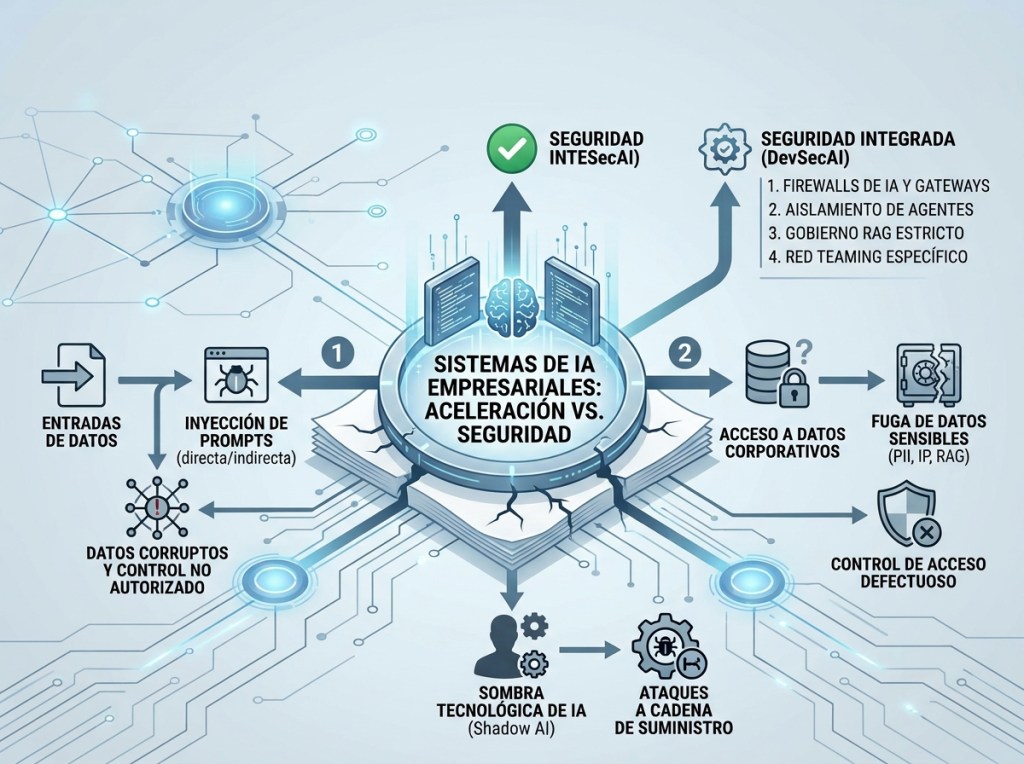
- Inyección de Prompts Directa e Indirecta: Un atacante no necesita vulnerar un puerto mediante una carga útil de memoria (buffer overflow). Basta con manipular el contexto de entrada o «envenenar» un documento que el modelo vaya a procesar (inyección indirecta) para alterar el comportamiento del sistema, deshabilitar filtros o forzar la ejecución de acciones no autorizadas.
- Abuso de Herramientas (Tool/Function Calling Abuse): Cuando se conceden capacidades de ejecución a agentes autónomos (acceso a bases de datos, APIs de pago o integración con servicios de correo), el modelo se convierte en un vector de pivoteo interno si carece de validación estricta a nivel de infraestructura.
- Ataques a la Cadena de Suministro de Modelos: El uso de pesos de modelos no verificados, librerías de orquestación de código abierto sin auditar o conjuntos de datos de entrenamiento manipulados (data poisoning) introduce puertas traseras difíciles de detectar mediante análisis estático de código tradicional (SAST).
Los Tres Pilares Críticos de la Vulnerabilidad Empresarial
| Vector de Riesgo | Descripción Táctica | Impacto Empresarial |
| Fuga de Datos Sensibles (Data Leakage) | Indexación inadvertida de credenciales, datos PII o propiedad intelectual en bases de datos vectoriales (RAG) o contextos de entrenamiento. | Infracciones regulatorias (GDPR, ISO 27001), pérdida de ventajas competitivas. |
| Control de Acceso No Heredado | El modelo consolida permisos de múltiples fuentes y los expone a usuarios que no deberían tener acceso a esa información. | Escalada de privilegios cruzada entre departamentos. |
| Sombra Tecnológica de IA (Shadow AI) | Empleados utilizando herramientas de IA externas no autorizadas o claves API personales para procesar datos corporativos. | Pérdida total de custodia de la información corporativa. |
Del Despliegue Rápido a la Seguridad Integrada en IA (DevSecAI)
Para mantener la competitividad sin comprometer la integridad operacional, la ciberseguridad debe ser un componente nativo en el diseño de las arquitecturas de inteligencia artificial. La seguridad no puede ser un freno que se instala al final, sino el sistema de control que permite avanzar rápido sin riesgos inasumibles.
Estrategias de Mitigación Inmediata
- Firewalls de IA y Gateways de Seguridad: Implementar capas intermedias de filtrado y sanitización que analicen tanto las entradas (prompts) como las salidas (completion) para detectar patrones de inyección, exfiltración de datos sensibles o llamadas a funciones anómalas antes de que lleguen al modelo o al usuario final.
- Aislamiento y Principio de Mínimo Privilegio para Agentes: Los agentes no deben operar con credenciales administrativas ni accesos irrestrictons. Cada herramienta expuesta debe validar independientemente los permisos del usuario final que detonó la acción.
- Gobierno RAG (Retrieval-Augmented Generation) Estricto: Aplicar listas de control de acceso (ACL) a nivel de embeddings e índices vectoriales para garantizar que el motor de búsqueda contextual respete las políticas de seguridad del directorio activo.
- Pruebas de Penetración Específicas para IA (Red Teaming): Auditar los sistemas no solo con escáneres de vulnerabilidades tradicionales, sino con técnicas avanzadas de ingeniería de prompts, evaluación de robustez ante ataques adversariales y pruebas de extracción de modelo.
El Verdadero Valor Competitivo
La Inteligencia Artificial cambiará radicalmente la velocidad del negocio, pero solo aquellas organizaciones que aseguren sus arquitecturas sobrevivirán a la fase de adopción. La ciberseguridad en IA no es una carga operativa; es el diferenciador estratégico que distingue a un sistema verdaderamente empresarial de una prueba de concepto frágil expuesta en producción.


Deja una respuesta