
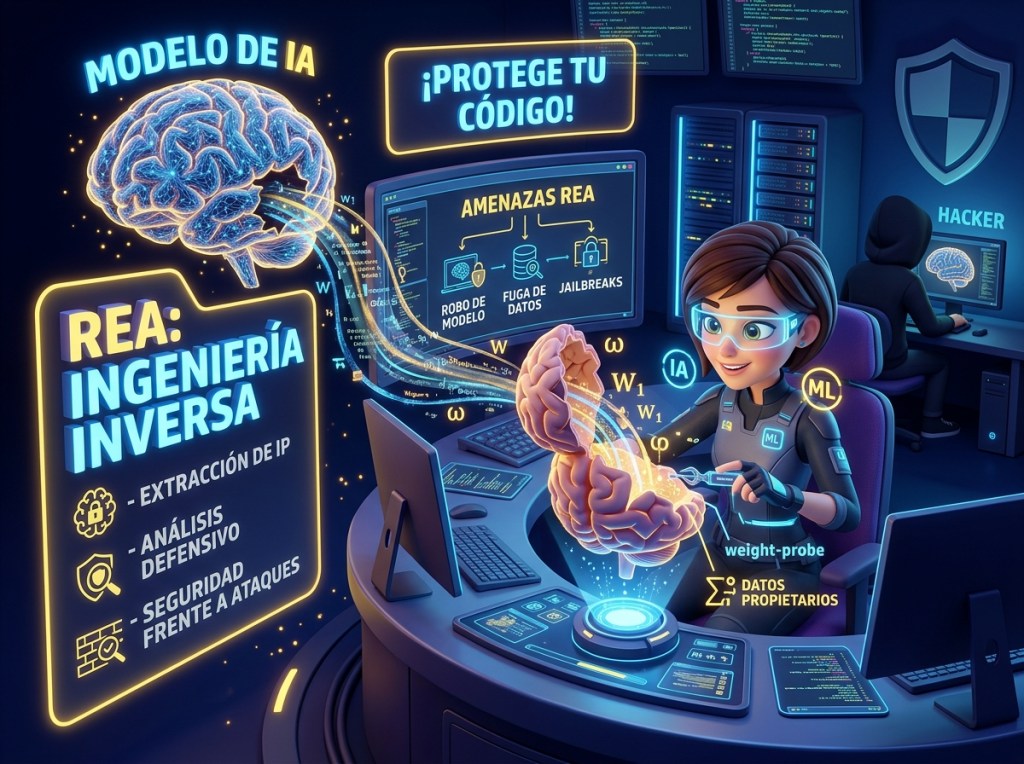
Durante décadas, la ingeniería inversa tradicional significó desensamblar binarios, analizar código máquina, descompilar aplicaciones y rastrear llamadas a sistemas operativos. Pero las reglas del juego cambiaron drásticamente. Hoy, el software ya no es solo código escrito a mano; es pesos, gradientes, espacios latentes y arquitecturas neuronales.
Bienvenidos a la era de la REA (Ingeniería Inversa de Inteligencia Artificial). Si eres desarrollador de IA y sigues creyendo que tu modelo en producción es una «caja negra» impenetrable, estás conduciendo a ciegas por una autopista cibernética a 200 km/h.
¿Qué es exactamente la REA?
La Ingeniería Inversa de Inteligencia Artificial (REA) es el proceso sistemático de analizar, deconstruir y sondear un sistema de IA —desde LLMs y modelos de visión por computador hasta agentes autónomos y pipelines de RAG— para comprender su funcionamiento interno, extraer su lógica propietaria, recuperar información de entrenamiento o mapear sus vulnerabilidades.
A diferencia del software clásico, donde el objetivo es leer código fuente descompilado, en la REA el objetivo suele ser extraer propiedad intelectual (pesos y arquitecturas), descubrir vectores de ataque ocultos, o realizar ingeniería inversa sobre los prompts del sistema y las directrices de seguridad (guardrails).
¿Por qué la REA es vital para los Desarrolladores de IA?
Para muchos ingenieros, la seguridad se detiene en configurar un buen firewall de aplicación o validar entradas con Pydantic. Sin embargo, ignorar la REA en el ciclo de vida del desarrollo (MLOps) expone los proyectos a riesgos críticos.
Aquí te explico por qué dominar (y temer) la REA es obligatorio para cualquier desarrollador de IA serio:
1. El robo de modelos e hiperparámetros (Model Stealing)
Un modelo entrenado con millones de dólares en cómputo y datos propietarios no es seguro solo porque esté alojado detrás de una API cerrada. A través de ataques de extracción basados en consultas (Query-Based Model Stealing), un atacante puede recrear un modelo sustituto funcionalmente idéntico. Si no entiendes cómo se ejecuta la REA sobre tus endpoints de inferencia, tu propiedad intelectual más valiosa puede ser clonada en cuestión de horas.
2. La ilusión de la «Caja Negra» y el Evasión de Guardrails
Muchos desarrolladores confían en que sus instrucciones del sistema (system prompts) o sus filtros de seguridad son secretos inviolables. La realidad es que técnicas avanzadas de REA de prompts y ataques de inyección adversarial permiten desenterrar directrices internas, mapear los límites del modelo y diseñar jailbreaks automatizados. Si no haces ingeniería inversa a tu propia IA antes que los atacantes, alguien más lo hará por ti.
3. El cumplimiento normativo y la auditabilidad (EU AI Act)
Marcos regulatorios actuales exigen transparencia, explicabilidad y robustez en los sistemas de alta criticidad. La REA defensiva no es solo una técnica de ataque; es una herramienta de auditoría profunda. Para cumplir con normativas estrictas y estándares como OWASP Top 10 para LLMs o MITRE ATLAS, los equipos de desarrollo deben ser capaces de auditar y desglosar el comportamiento del modelo ante entradas maliciosas.
4. Resiliencia contra Envenenamiento y Ataques de Suministro
Los pipelines modernos integran bases de datos vectoriales (con pgvector, Qdrant, etc.), embeddings de terceros y agentes interconectados vía APIs y herramientas (como MCP o n8n). Un enfoque de REA permite a los ingenieros evaluar la superficie de ataque de toda la cadena de suministro de IA, identificando fugas de información en las incrustaciones (embeddings) y puntos ciegos en la memoria a largo plazo del agente.
El Nuevo Paradigma: De la Depuración a la Contrainteligencia de Modelos
Desarrollar IA hoy en día ya no se trata únicamente de lograr que el modelo «funcione bien» en un entorno de desarrollo. Se trata de construir arquitecturas resilientes frente al análisis adversarial.
«Si un modelo puede ser consultado, puede ser medido. Si puede ser medido, puede ser reconstruido. Y si puede ser reconstruido, puede ser vulnerado.»
Claves para blindar tus desarrollos frente a la REA:
- Implementa Rate Limiting y Detección de Anomalías: Bloquea patrones de consultas sistemáticas diseñadas para extraer el espacio latente del modelo.
- Perturbación y Ofuscación de Salidas: Introduce mecanismos defensivos en las respuestas de la API para dificultar el robo de pesos mediante ataques de caja negra.
- Auditorías de Red Teaming de IA: Simula ejercicios de ingeniería inversa sobre tus propios despliegues antes de llevarlos a producción.
- Monitoreo de MLOps: Integra pasarelas de seguridad que intercepten tanto las entradas como las salidas en busca de intentos de extracción.
La REA no es solo una técnica de los «chicos malos» del ciberespacio; es la lente a través de la cual debemos mirar nuestros propios sistemas si queremos madurar en la ingeniería de IA. En un ecosistema donde los agentes autónomos y los modelos de lenguaje manejan operaciones críticas, quien no comprende la ingeniería inversa de IA está construyendo castillos de naipes sobre cimientos de cristal.


Deja una respuesta