
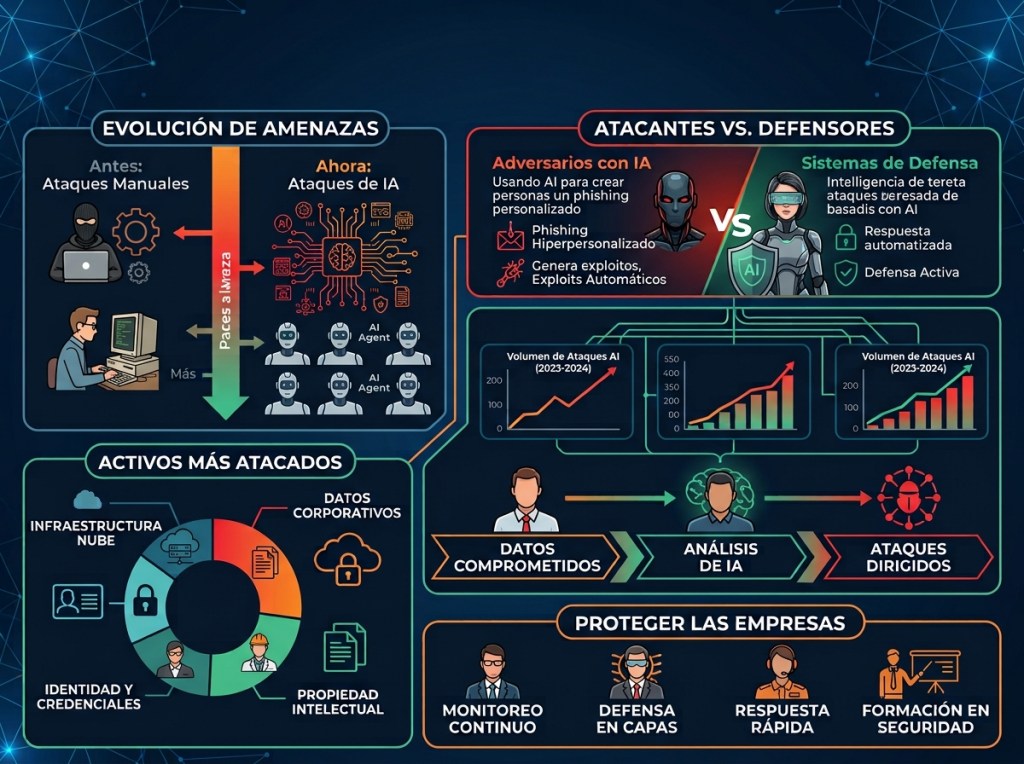
El ecosistema de la ciberseguridad ha cruzado un umbral irreversible. La Inteligencia Artificial ya no es una promesa futurista ni un simple asistente de productividad en el arsenal corporativo; se ha convertido en el multiplicador de fuerza definitivo para el cibercrimen.
Mientras los equipos de defensa intentan mitigar alertas en centros de operaciones saturados, los adversarios despliegan agentes autónomos capaces de descubrir vulnerabilidades, redactar campañas de ingeniería social hiperpersonalizadas en segundos y ejecutar movimientos laterales a una velocidad que deja obsoletos los reflejos humanos. Bienvenido al nuevo frente de batalla: la era de la ciberseguridad impulsada por IA.
¿Cuál es el Panorama Real de las Amenazas?
El mito de que el hacker necesita un intelecto privilegiado o meses de planificación manual ha muerto. Hoy en día, los atacantes operan bajo modelos de Cibercrimen como Servicio (CaaS) potenciados por modelos generativos y agentes autónomos.
- Hiperpersonalización Masiva: El viejo phishing con faltas de ortografía y saludos genéricos ha sido reemplazado por señuelos impecables. Un atacante puede analizar perfiles públicos, interacciones y comunicados para redactar correos de suplantación dirigidos a directivos que citan proyectos reales y colegas específicos en cuestión de segundos.
- Ataques a la Velocidad de la Máquina: Se han documentado escenarios donde el tiempo transcurrido desde el acceso inicial hasta el movimiento lateral crítico se mide en segundos, gracias a la automatización algorítmica que busca brechas sin intervención humana.
- Deepfakes y Fraude Cibernético: La suplantación sintética de voz y video supera con creces las barreras de autenticación tradicional, convirtiendo el fraude corporativo en una de las mayores preocupaciones de los líderes empresariales.
¿Cuáles son los Activos que más Atacan?
Los objetivos de los adversarios han evolucionado. Ya no se trata solo de bloquear servidores de archivos tradicionales; los atacantes van directamente tras los nuevos núcleos de valor y control de la organización:
- La Identidad como el Nuevo Perímetro: Con la adopción masiva de entornos híbridos y en la nube, las credenciales robadas y el abuso de privilegios se han consolidado como el vector de entrada inicial favorito. Cinco de las principales tácticas de los marcos de ataque globales giran en torno a la usurpación de identidad.
- APIs, Modelos de Lenguaje (LLMs) y Arquitecturas Agenticas: La integración precipitada de inteligencia artificial en los flujos de negocio ha abierto flancos masivos: prompt injection, fugas de datos (data leaks) a través de contextos compartidos, y la manipulación de llamadas a herramientas (tool calls) gestionadas por agentes de IA.
- La Cadena de Suministro Digital y Entornos de Terceros: Un proveedor con una postura de seguridad débil es la puerta trasera perfecta para infiltrarse silenciosamente en redes corporativas mejor protegidas.
¿Cómo Deben Protegerse las Empresas?
Ante un panorama donde las evaluaciones estáticas de vulnerabilidades ya no son suficientes, la respuesta organizacional debe redefinirse bajo una mentalidad de ingeniería defensiva avanzada:
- Operacionalizar Zero Trust y Seguridad Centrada en Identidad: Ningún usuario, dispositivo o servicio debe ser confiado por defecto. Es obligatorio aplicar acceso con privilegios mínimos, autenticación resistente al phishing y monitoreo continuo del comportamiento.
- Validación Continua (CTEM y BAS): No basta con asegurar que «existen controles». Las empresas deben implementar Gestión Continua de la Exposición a Amenazas (CTEM) y Simulaciones de Brechas y Ataques (BAS) para comprobar en tiempo real si los cortafuegos, EDRs y sistemas de detección resisten tácticas de adversarios reales.
- Implementación de Puertas de Enlace de Seguridad para IA: Así como se protegen las redes con WAFs tradicionales, los sistemas que integran IA y LLMs exigen pasarelas de inspección dedicadas que filtren inyecciones de código, validen restricciones semánticas y aseguren el cumplimiento normativo (como el EU AI Act o marcos de mitigación de riesgos de IA).
“En el ajedrez cibernético actual, el defensor que solo reacciona ya ha perdido la partida. La resiliencia no es la ausencia de ataques, sino la capacidad de anticipar, contener y neutralizar al algoritmo adversario antes de que ejecute su próximo movimiento.”


Deja una respuesta