
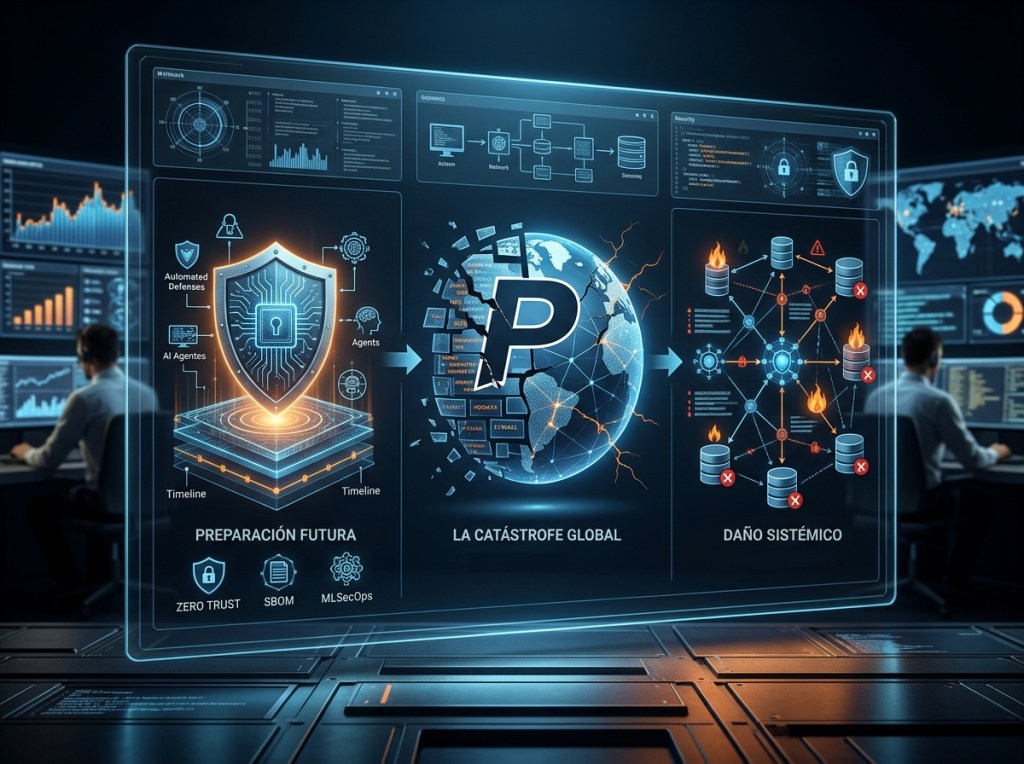
Si hay una lección implacable que la historia de la ciberseguridad nos ha enseñado una y otra vez, es que los cimientos más invisibles suelen sostener los imperios más colosales.
Durante décadas, PHP ha operado en las sombras como el motor silencioso de Internet. Desde los humildes blogs autohospedados hasta los gigantescos clusters empresariales y sistemas de gestión de contenido que dominan el ecosistema digital, este lenguaje ha procesado el latido de la web moderna. Sin embargo, su omnipresencia lo convirtió también en el blanco perfecto. Cuando una vulnerabilidad crítica sacude los cimientos de PHP, las ondas expansivas no discriminan: sacuden economías, comprometen millones de registros y exponen la frágil ilusión de seguridad bajo la cual opera la industria.
Como ingenieros de IA y profesionales de la seguridad ofensiva y defensiva, no podemos permitirnos ver estos eventos como simples «fallos de software». Son fallos sistémicos de arquitectura, deuda técnica heredada y una advertencia brutal sobre lo que nos espera en la era de los sistemas autónomos e hiperconectados.
La Anatomía del Daño: ¿Cómo un Error en PHP Puso en Jaque a Internet?
El impacto global de las vulnerabilidades críticas en PHP (como las históricas fallas de ejecución remota de código, inyecciones de comandos, y bypass de filtros en intérpretes y extensiones populares) radica en una tormenta perfecta de factores técnicos:
- La Superficie de Ataque Masiva: Al alimentar más de tres cuartas partes de los sitios web con bases de código conocidas a nivel mundial, cualquier fallo de día cero (0-day) en el intérprete o en librerías de terceros se convierte inmediatamente en un arma de destrucción masiva automatizada. Los bots maliciosos escanean la red en cuestión de segundos, explotando la falla antes de que los administradores tengan tiempo de asimilar el parche.
- La Cadena de Suministro Silenciosa: Un sitio web moderno, rara vez es solo PHP plano; es un ecosistema complejo de frameworks (como Laravel o Symfony), CMS masivos (como WordPress) y miles de paquetes heredados a través de Composer. Una vulnerabilidad en un componente periférico a menudo se propaga en cascada por toda la cadena de suministro digital.
- Persistencia y Movimiento Lateral: Lo que comienza como una ejecución remota de código (RCE) inyectada a través de parámetros mal sanitizados evoluciona rápidamente hacia la persistencia silenciosa. Los atacantes despliegan web shells camufladas, escalan privilegios en el servidor subyacente, pivotan hacia redes internas (redes corporativas conectadas al mismo segmento) y exfiltran bases de datos completas de usuarios, credenciales y secretos de API.
El daño económico y reputacional no se mide solo en el rescate exigido por ransomware, sino en la pérdida irreversible de confianza del cliente, multas regulatorias masivas (como las derivadas de GDPR o normativas locales de protección de datos) y semanas de análisis forense digital en infraestructuras quemadas hasta los cimientos.
El Futuro: ¿Cómo Debemos Prepararnos para la Próxima Tormenta?
Mirar hacia atrás es útil solo si nos otorga la claridad necesaria para blindar el mañana. A medida que evolucionamos hacia arquitecturas híbridas donde el código tradicional convive con agentes de Inteligencia Artificial y sistemas LLM conectados a APIs, la superficie de ataque se multiplica exponencialmente.
Para adelantarnos al próximo gran colapso sistémico, la industria debe adoptar un cambio de paradigma innegociable:
- Arquitectura de Cero Confianza (Zero Trust) por Defecto: Ningún componente, ya sea un script de PHP heredado o un agente de IA autónomo, debe asumir que el entorno circundante es seguro. Segmentación estricta de redes, principio de mínimo privilegio en los permisos de archivos del servidor web, y aislamiento mediante contenedores (Docker/Kubernetes) son mandatos obligatorios.
- Seguridad Ofensiva Automatizada y Escaneo Continuo: No podemos seguir esperando a que los escáneres de vulnerabilidades tradicionales detecten fallos una vez al mes. Debemos implementar pasarelas de seguridad inteligentes, cortafuegos de aplicaciones web (WAF) de próxima generación y motores de auditoría en tiempo real que intercepten anomalías antes de que lleguen al intérprete o al modelo.
- Gobierno de la Cadena de Suministro de Software (SBOM): Es imperativo saber exactamente qué dependencias corren en nuestros servidores. La implementación de inventarios automatizados de software (Software Bill of Materials) permite reaccionar en minutos, y no en semanas, cuando una librería secundaria es comprometida.
- Resiliencia en la Era de la IA: Así como protegemos el código fuente tradicional, debemos auditar las entradas y salidas de nuestras aplicaciones inteligentes frente a inyecciones de comandos, manipulación de contexto y envenenamiento de datos. La seguridad del software ya no es solo escribir «código limpio», sino blindar todo el ciclo de vida del dato y la ejecución.
El problema de PHP a nivel global no fue una anomalía aislada; fue un espejo que reflejó la fragilidad estructural de la web moderna. La pregunta que debemos hacernos como desarrolladores, arquitectos y expertos en ciberseguridad no es si volverá a ocurrir una catástrofe a escala global, sino cuán preparados estaremos cuando el próximo vector invisible intente derribar la puerta.
El código seguro no es un destino estático; es una disciplina de combate diario.


Deja una respuesta