
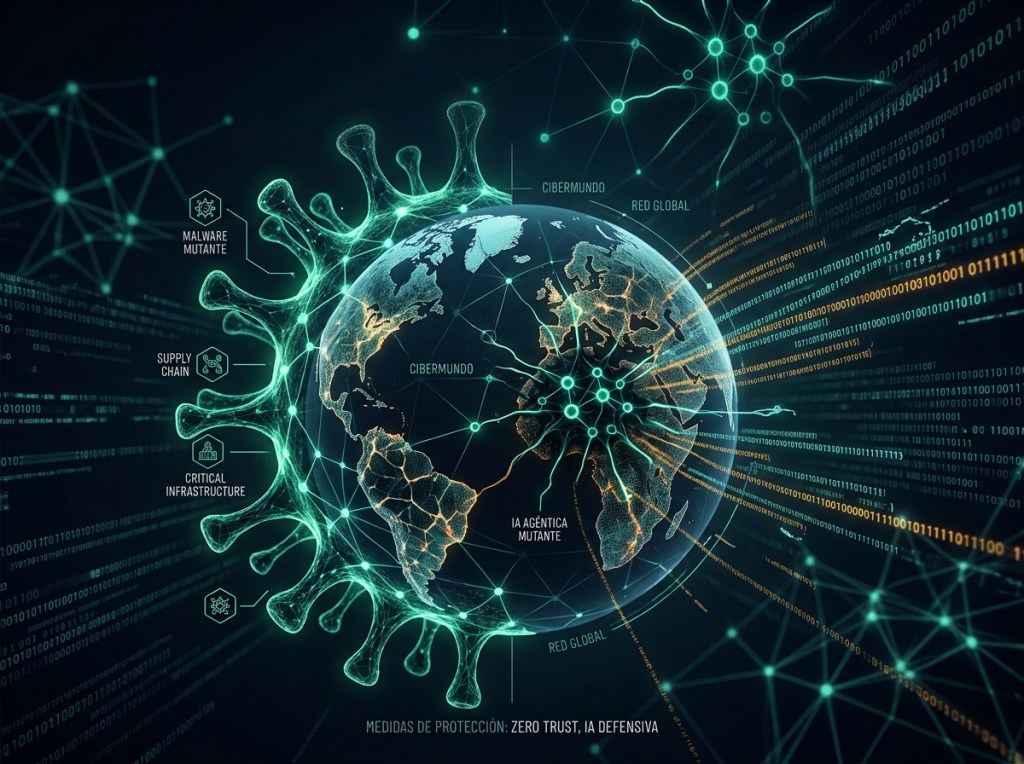
El horizonte de la seguridad informática ya no se vislumbra a través de las clásicas brechas de bases de datos o ataques de ransomware tradicionales con extorsión manual. La evolución de los sistemas autónomos ha cruzado una línea crítica: la convergencia entre la inteligencia artificial agéntica y el software malicioso capaz de replicarse y mutar en tiempo real.
Si la historia epidemiológica nos enseñó cómo un patógeno biológico puede colapsar fronteras sin previo aviso, el próximo gran cataclismo global no viajará en aviones comerciales, sino a través de la fibra óptica y los protocolos de red desprotegidos. Bienvenidos al análisis forense de la Pandemia Digital.
El Factor Atacante: Gusanos de IA Agéntica y Autopropagación Descentralizada
Tradicionalmente, el malware requería infraestructura de Comando y Control (C2) centralizada y operadores humanos para decidir el siguiente movimiento lateral. El factor atacante de esta nueva era rompe ese paradigma: Agentes de IA con capacidad de autorreplicación autónoma (AI Worms).
- Autonomía Cognitiva en el Edge: Estos vectores no ejecutan scripts rígidos; razonan. Utilizan modelos de lenguaje de peso abierto modificados para identificar vulnerabilidades zero-day, redactar parches inversos para ocultarse y explotar infraestructuras conectadas (desde dispositivos IoT industriales hasta clústeres cloud mal segmentados) a velocidad de máquina.
- Evasión Adaptativa: Al carecer de un servidor C2 central que pueda ser derribado por las autoridades, operan mediante mallas descentralizadas de nodos infectados que intercambian cargas útiles mutadas mediante cifrado homomórfico o canales esteganográficos.
- Ingeniería Social Hiperrealista a Escala Masiva: Utilizan deepfakes en tiempo real y suplantación de identidad contextual para engañar no solo a usuarios finales, sino a los propios administradores de sistemas, manipulando flujos de aprobación en pipelines de CI/CD.
La Anatomía del Daño: ¿Qué Puede Ocasionar una Pandemia Digital?
Los daños de una pandemia digital superan con creces la pérdida financiera o el cifrado de archivos corporativos. Su impacto es sistémico y cinético:
- Colapso de Infraestructuras Críticas en Cadena: Una propagación masiva a través del tráfico Este-Oeste (lateral) en redes corporativas e industriales (OT) puede paralizar plantas de energía, redes de suministro de agua y sistemas de transporte en cuestión de horas.
- Inutilización de la Cadena de Suministro de Software (Supply Chain Poisoning): Los agentes maliciosos pueden inyectar código polimórfico directamente en repositorios de código abierto y dependencias globales automatizadas, envenenando el software antes de que los desarrolladores alcancen a compilarlo.
- Parálisis Financiera y Bursátil: Con mercados operando puramente mediante algoritmos de alta frecuencia y agentes de trading autónomos, la introducción de ruido cognitivo o ataques de denegación de servicio inteligente podría congelar la liquidez global y desatar pánico económico instantáneo.
- Erosión Total de la Confianza Digital: La imposibilidad de verificar la autenticidad de las comunicaciones, las identidades digitales y los registros corporativos destruirá los pilares de la economía digital basada en la confianza.
¿Cómo Protegernos Ante Este Escenario?
Frente a una amenaza que opera a velocidad algorítmica y con razonamiento autónomo, las defensas estáticas basadas en perímetros tradicionales son obsoletas. La contención exige una arquitectura de resiliencia radical:
- Implementación Estricta de Zero Trust y Microsegmentación (East-West Control): Ningún nodo, contenedor o dispositivo IoT debe confiar en otro por defecto. El aislamiento estricto de las comunicaciones internas impide que un agente autónomo salte de un segmento de red a otro.
- Cortafuegos para LLMs (AI Firewalls): Es imperativo desplegar pasarelas de seguridad especializadas capaces de interceptar, auditar y bloquear llamadas a herramientas y tokens anómalos en tiempo real, bloqueando inyecciones de instrucciones (prompt injections) y comportamientos agénticos desviados.
- Gestión Continua de Exposición (CEM): Abandonar las auditorías de vulnerabilidades trimestrales en favor de plataformas de simulación de ataques automatizados que evalúen la resiliencia de la red frente a movimientos laterales de IA antes de que los atacantes lo hagan.
- Resiliencia Operativa y Arquitecturas «Air-Gapped» Dinámicas: Diseñar sistemas críticos con interruptores de desconexión física y física-lógica automatizados que permitan aislar sectores enteros de la red ante patrones de tráfico anormalmente simétricos o repetitivos asociados a propagación algorítmica.
La próxima pandemia digital no es una hipótesis de ciencia ficción; es la consecuencia matemática de conectar sistemas hiperinteligentes sin cortafuegos arquitectónicos globales. La pregunta para la industria no es si ocurrirá, sino si nuestra infraestructura de defensa logrará evolucionar más rápido que el propio algoritmo del atacante.


Deja una respuesta