
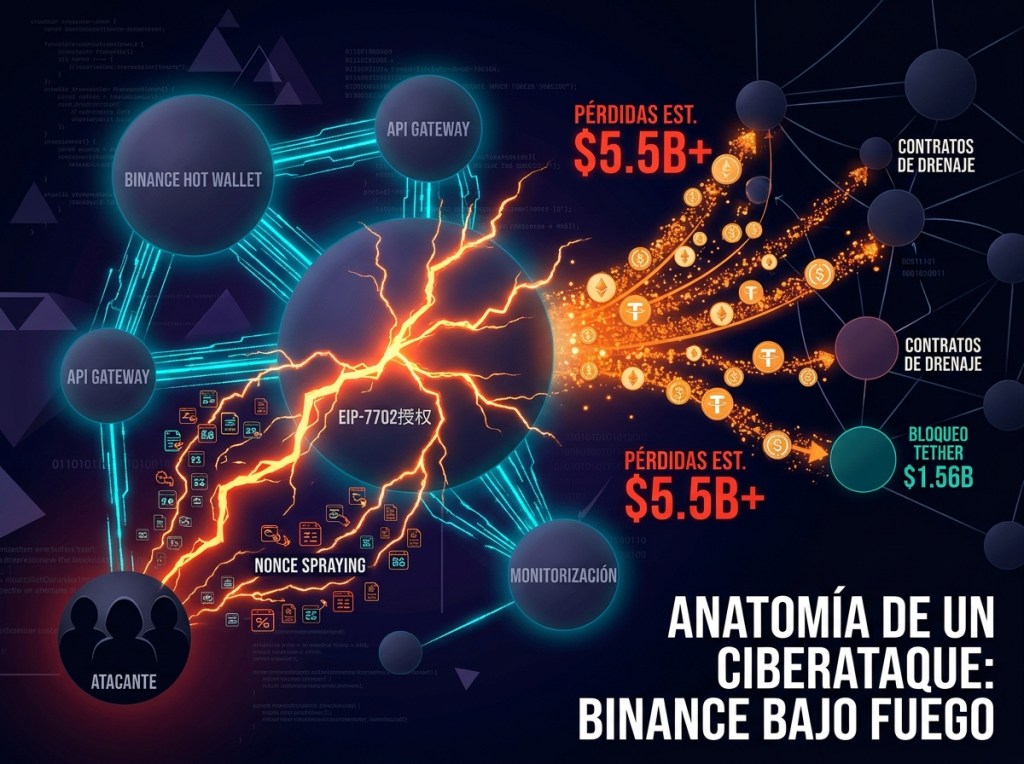
El ecosistema criptográfico y de seguridad informática ha vuelto a presenciar un punto de inflexión. Cuando gigantes de la infraestructura financiera descentralizada y centralizada se ven sacudidos por movimientos masivos en la cadena de bloques, los ingenieros de seguridad y arquitectos de sistemas sabemos que no estamos ante un simple fallo de código, sino ante una sofisticada ejecución de ingeniería adversaria.
Hoy analizamos a fondo el reciente incidente de seguridad en los hot wallets de Binance, examinando los vectores de ataque, el impacto económico real y las lecciones críticas de ingeniería defensiva que nos deja.
¿Cómo ocurrió? La Mecánica del Explotación
Aunque los análisis forenses on-chain continúan evolucionando, los datos preliminares y el comportamiento de las transacciones revelan un vector de ataque quirúrgico enfocado en la infraestructura de billeteras calientes (hot wallets):
- El Vector de Delegación (EIP-7702): Investigadores de seguridad señalaron indicios del aprovechamiento de funcionalidades avanzadas de abstracción de cuentas y delegación de contratos (como EIP-7702 en Ethereum), permitiendo teóricamente que una billetera estándar autorizara temporalmente a un contrato inteligente externo a operar en su nombre.
- Fuerza Bruta de Nonces (Nonce Spraying): Los atacantes no conocían el nonce exacto (número de secuencia de transacción) en tiempo real de los hot wallets institucionales. Para sortear esto, ejecutaron un lote masivo de autorizaciones simultáneas con distintos nonces, logrando que la transacción maliciosa se acoplara al flujo legítimo en el momento exacto.
- Drenaje Automatizado Multi-Cadena: Una vez obtenida la autorización o el control de los permisos de ejecución, contratos automatizados comenzaron a vaciar activos de alto valor (ETH, USDT, USDC) hacia direcciones intermedias en cuestión de minutos, distribuyendo los fondos a través de múltiples redes blockchain (Ethereum, Arbitrum, Optimism) para dificultar el rastreo forense.
¿Qué daños provocaron?
La magnitud financiera del incidente colocó al sector en máxima alerta roja:
- Salidas Masivas On-Chain: Los reportes de análisis de transacciones detectaron flujos salientes por un estimado superior a los 5.500 millones de dólares desde direcciones vinculadas a la plataforma.
- La Respuesta de Emergencia (Congelamientos Récord): En una demostración sin precedentes de coordinación industrial, emisores de criptomonedas estables actuaron con velocidad quirúrgica. Tether congeló más de 1.560 millones de USDT y Circle bloqueó más de 800 millones de USDC, neutralizando una parte masiva de los fondos antes de que pudieran ser lavados a través de protocolos DeFi.
- Efecto Dominó en el Mercado: El impacto colateral no se hizo esperar. Protocolos de préstamo descentralizados como Aave pausaron mercados específicos para prevenir préstamos apalancados por parte del atacante, mientras que el mercado experimentó liquidaciones masivas y una caída temporal en la valoración de activos clave como Bitcoin y BNB debido al pánico especulativo.
Recomendaciones de Ingeniería para Evitar este Tipo de Hackeo
Para los equipos de ingeniería de confiabilidad (SRE), desarrolladores de contratos inteligentes y arquitectos de ciberseguridad, este evento subraya la necesidad imperativa de adoptar una postura de Zero Trust absoluto en la gestión de claves y firmas calientes:
- Aislamiento Estricto de Nonces y Firmas RPC: Implementar barreras de validación en los nodos RPC que rechacen solicitudes masivas de firmas con rangos de nonces no concurrentes, bloqueando de inmediato patrones de nonce spraying.
- Arquitectura de Cuentas con Multi-Party Computation (MPC) y Timelocks: Minimizar la dependencia de claves privadas expuestas en hot wallets tradicionales. Las operaciones críticas de salida de grandes volúmenes deben requerir esquemas MPC distribuidos y retrasos temporales obligatorios (timelocks) con validación humana en circuitos cerrados.
- Circuit Breakers y Kill-Switches Automatizados: Integrar sistemas de monitoreo basados en IA y MLSecOps que detecten anomalías en la velocidad de salida de capitales on-chain, activando la congelación automática de contratos de retiro antes de que se complete el drenaje sistémico.


Deja una respuesta